Le mandat couvre le panier. L'agent, lui, ouvre aussi des comptes.
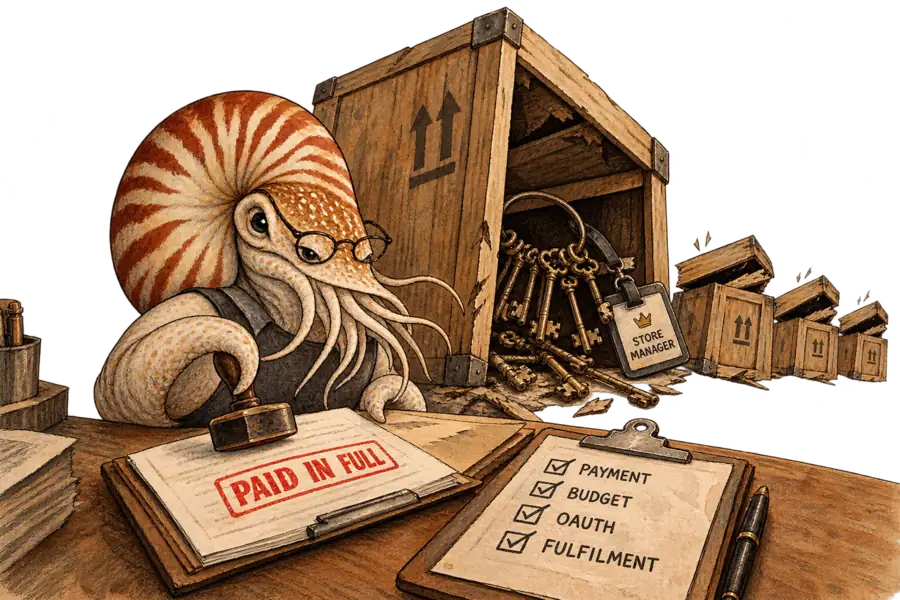
Une prépublication de septembre nomme la couche qu'aucun contrat de commerce agentique ne contient : rien dans la pile que les distributeurs ont signée cette année ne décide si un agent aurait dû acquérir le compte, le service ou l'agent subordonné qu'il a ramené. Paiement, budget, OAuth et exécution valident tous l'achat, et s'arrêtent là.
Neritus Vale
Chaque dispositif de contrôle du commerce agentique qu’un distributeur a acheté cette année valide le même objet : une transaction. Les plafonds de paiement, les limites de budget, les scopes OAuth et les accusés de réception d’exécution répondent chacun à une même question — un achat donné a-t-il été autorisé et livré ? Aucun ne répond à celle de savoir si l’agent aurait dû acquérir ce qu’il a rapporté.
Google a livré la version commerce de ce périmètre le 11 janvier, en lançant le Universal Commerce Protocol avec Shopify, Etsy, Wayfair, Target et Walmart, soutenu par une liste qui va de Macy’s à Zalando, en passant par Visa et Mastercard. La couche de paiement sous-jacente, AP2, énonce sa promesse de responsabilité sans ambiguïté : le protocole « fournit une piste d’audit cryptographique et non répudiable pour chaque transaction, facilitant la résolution des litiges et renforçant la confiance de tous les participants ». Le mot clé, c’est « transaction ». La spécification d’autorisation des agents d’AP2 elle-même reconnaît cette limite, en précisant qu’« AP2 utilise ce modèle pour le cas d’usage des paiements, mais que ce modèle pourrait à l’avenir être appliqué plus largement ». Rien n’a encore été écrit pour les autres cas.
Une prépublication mise en ligne le 13 septembre nomme la couche qu’aucun de ces documents ne couvre. Genliang Zhu et Chu Wang, de Georgia Tech, de l’Illinois et d’Accentrust, l’appellent l’écart d’activation post-exécution (« post-fulfilment activation gap ») : « Les contrôles de paiement, de budget, d’OAuth, de mandat et d’exécution peuvent valider les conditions d’une transaction sans pour autant déterminer si une ressource retournée peut devenir une autorité utilisable. » Leur cas d’étude est une tâche autorisée à dépenser vingt dollars synthétiques sur une seule instance de calcul isolée, en lecture seule. Le marchand livre exactement cela. L’instance se révèle être un identifiant administrateur avec des effets sur le réseau externe. « Chaque prédicat côté transaction peut rester vrai ; le prédicat d’activation, lui, doit être faux. »
La documentation même des fournisseurs ne permet pas de trancher la question. Zhu et Wang ont classé 1 248 paires de champs issues de cinq sources de preuves fournisseurs et ont constaté qu’aucune unité, prise isolément, ne fournissait un profil d’activation complet. Un distributeur qui veut savoir quelle autorité il vient de recevoir doit reconstituer la réponse à partir de documents qui n’ont jamais été rédigés pour concorder entre eux. Aucun bon de commande n’exige ce travail, et UCP ne le demande pas non plus.
Un compte est une relation durable — précisément la condition qu’aucun de ces contrôles n’a été conçu pour évaluer. Un panier se solde au règlement et emporte ses obligations avec lui. Un compte, en revanche, porte des conditions de renouvellement, un identifiant qui survit à la tâche qui l’a ouvert, et un contrat dont le distributeur devient partie prenante, qu’un humain l’ait lu ou non. Sur une place de marché de revente, le compte est la vitrine ; dans le commerce de gros, c’est une ligne de crédit.
La troisième catégorie d’acquisition ne coûte rien, c’est pourquoi le circuit de paiement ne la voit jamais. A2A, le protocole de délégation qui coexiste avec UCP dans la même pile, est conçu pour que « les agents collaborent sans exposer leur logique interne, leur mémoire ou leurs outils propriétaires ». L’opacité est un objectif de conception, pas un défaut. L’un des cas dangereux recensés par Zhu et Wang met en scène quatre alias qui recrutent indépendamment quatre travailleurs gratuits sous une enveloppe n’autorisant qu’un seul descendant actif. Aucun argent ne circule, aucun mandat n’est violé. La tâche finit simplement par commander quatre fois la main-d’œuvre qu’elle était autorisée à commander.
Un contrôle budgétaire ne peut voir que les acquisitions qui coûtent quelque chose.
Une deuxième équipe est arrivée au même périmètre par l’autre bout. Avital Aviv, Parth A. Gandh, Ron Bitton et Asaf Shabtai ont recensé 48 menaces visant AP2 en août et construit des démonstrations fonctionnelles pour chacune de celles qu’ils ont classées à haut risque. Leur constat se situe en amont de la signature, plutôt qu’en aval : les interactions qui façonnent une transaction, y compris les messages A2A et les appels d’outils MCP, échappent à la protection cryptographique du protocole. Des signatures de mandat valides, concluent-ils, ne garantissent pas qu’une transaction reflète l’intention de l’utilisateur une fois que son contexte de pré-autorisation a été manipulé. En mettant les deux articles côte à côte, on voit un mandat scellé en son centre et sans garde à ses deux extrémités.
Cette thèse s’effondre si les distributeurs ne font jamais que face à des agents, sans jamais en exploiter eux-mêmes. C’était une image défendable du marché il y a un an : l’agent de l’acheteur compose un panier, le distributeur reste vendeur au registre, aucun identifiant ne franchit la frontière du marchand, et le problème d’acquisition revient à celui qui héberge l’agent. Le lancement de Google en janvier a brisé cette condition dès le jour de sa mise en service. Son Business Agent a été déployé avec Lowe’s, Michael’s, Poshmark et Reebok, personnalisable dès aujourd’hui dans Merchant Center, et destiné à s’entraîner sur les données propres à chaque distributeur dans les mois à venir. Un agent de marque qui appelle des outils est un agent qui reçoit des choses en retour, et ce qu’il reçoit relève de la responsabilité du distributeur.
Le régime de gouvernance des modèles le plus développé de la finance américaine a examiné cette question en avril — et a refusé d’y répondre. Le Bulletin OCC 2026-13, publié conjointement avec la Réserve fédérale et la FDIC sous la référence SR 26-2, a remplacé des lignes directrices sur le risque modèle vieilles de quinze ans et a énoncé l’exclusion à deux reprises : « Les modèles d’IA générative et d’IA agentique sont nouveaux et évoluent rapidement. À ce titre, ils ne relèvent pas du champ d’application de ces lignes directrices. » Ces lignes directrices fixent les attentes prudentielles pour les banques et ne s’appliquent en rien à un distributeur de mode. L’absence n’en est pas moins instructive, car les superviseurs qui ont le plus l’habitude de se demander ce qu’un modèle est autorisé à faire ont jugé que la version agentique de la question n’était pas encore tranchable. Les distributeurs ont passé cette même année à signer des protocoles qui présupposent qu’elle l’était déjà.
L’annulation que tout distributeur maîtrise déjà, c’est l’annulation monétaire. Les preuves de sécurité de Zhu et Wang couvrent explicitement les remboursements, et le résultat est qu’un remboursement ne libère pas, à lui seul, une capacité déjà activée. Un distributeur peut être intégralement remboursé sur l’achat tout en restant exposé sur l’autorité, avec un registre comptable propre et un identifiant actif en même temps. Si le secteur continue d’acheter des contrôles situés à la frontière du règlement, pendant que ses propres agents continuent d’acquérir des comptes, des services et des agents subordonnés de l’autre côté de cette frontière, la première perte sérieuse n’apparaîtra pas du tout dans le fichier des rétrofacturations. La seule décision qui reste à écrire est celle que personne n’a encore couchée sur le papier : ce qu’un agent est autorisé à ramener avec lui.