Das Mandat deckt den Warenkorb ab. Der Agent eröffnet auch Konten.
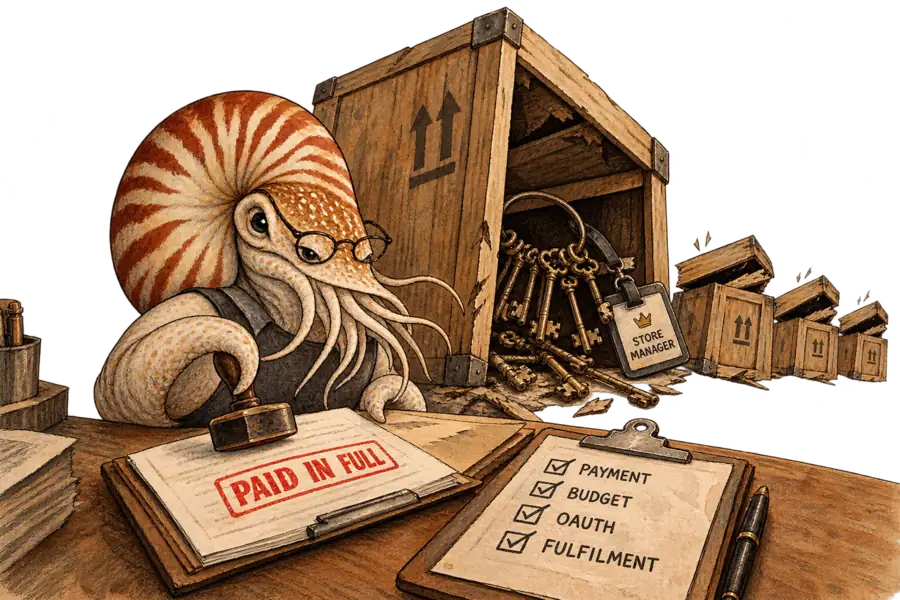
Ein September-Preprint benennt die Ebene, die kein Vertrag im Agentic-Commerce-Stack enthält: Nichts in der Infrastruktur, die Händler in diesem Jahr unterzeichnet haben, entscheidet darüber, ob ein Agent das Konto, den Dienst oder den untergeordneten Agenten hätte erwerben dürfen, mit dem er zurückkam. Zahlung, Budget, OAuth und Erfüllung validieren allesamt nur den Kauf – und hören dort auf.
Neritus Vale
Jede Agentic-Commerce-Kontrolle, die ein Händler in diesem Jahr eingekauft hat, validiert dasselbe Objekt: eine Transaktion. Zahlungslimits, Budgetobergrenzen, OAuth-Berechtigungen und Erfüllungsbelege beantworten jeweils die Frage, ob ein bestimmter Kauf zulässig war und geliefert wurde. Keine dieser Kontrollen beantwortet, ob der Agent das, was dabei zurückkam, überhaupt hätte erwerben dürfen.
Google lieferte die Einzelhandelsversion dieses Perimeters am 11. Januar, mit dem Start des Universal Commerce Protocol gemeinsam mit Shopify, Etsy, Wayfair, Target und Walmart, unterstützt von einer Liste, die sich von Macy’s über Zalando bis Visa und Mastercard erstreckt. Die darunterliegende Zahlungsebene, AP2, formuliert ihren Anspruch auf Rechenschaftspflicht ohne Umschweife: Das Protokoll “bietet eine nicht abstreitbare, kryptografische Prüfspur für jede Transaktion, die bei der Streitbeilegung hilft und Vertrauen für alle Beteiligten schafft.” Man beachte das Substantiv. Die Spezifikation zur Agenten-Autorisierung von AP2 räumt die Grenze selbst ein und merkt an, dass “AP2 dieses Modell für den Anwendungsfall Zahlungen nutzt, das Modell aber künftig allgemeiner angewendet werden könnte.” Für die anderen Fälle ist bislang nichts geschrieben worden.
Ein am 13. September veröffentlichtes Preprint benennt die Ebene, die in keinem dieser Dokumente vorkommt. Genliang Zhu und Chu Wang, die von Georgia Tech, Illinois und Accentrust aus schreiben, nennen sie die post-fulfilment activation gap – die Aktivierungslücke nach der Erfüllung: “Zahlungs-, Budget-, OAuth-, Mandats- und Erfüllungsprüfungen können Transaktionsbedingungen validieren, ohne zu entscheiden, ob eine zurückgegebene Ressource zu nutzbarer Autorität werden darf.” Ihr Beispielfall ist eine Aufgabe, die zwanzig synthetische Dollar für eine isolierte, schreibgeschützte Compute-Instanz ausgeben darf. Der Anbieter liefert genau das. Die Instanz löst sich jedoch in ein Administrator-Credential mit Wirkung auf externe Netzwerke auf. “Jedes transaktionsseitige Prädikat kann wahr bleiben; das Aktivierungsprädikat muss falsch sein.”
Auch die eigenen Unterlagen des Anbieters können die Frage nicht klären. Zhu und Wang klassifizierten 1.248 Feldpaare aus fünf Quellen von Anbieternachweisen und stellten fest, dass keine einzige Einheit ein vollständiges Aktivierungsprofil lieferte. Ein Händler, der wissen möchte, welche Befugnis er gerade geliefert bekommen hat, muss die Antwort aus Dokumenten zusammensetzen, die nie darauf ausgelegt waren, miteinander übereinzustimmen. Keine Bestellung verlangt diese Arbeit, und UCP fordert sie ebenfalls nicht ein.
Ein Konto ist eine dauerhafte Beziehung – und genau das ist der Zustand, für dessen Bewertung keine dieser Kontrollen gebaut wurde. Ein Warenkorb wird bei der Abwicklung abgeschlossen und nimmt seine Verpflichtungen mit sich. Was ein Konto dagegen mit sich trägt, sind Verlängerungsbedingungen, ein Credential, das die Aufgabe überdauert, die es eröffnet hat, und ein Vertrag, an den der Händler nun gebunden ist, ob ein Mensch ihn gelesen hat oder nicht. Auf einem Wiederverkaufsmarktplatz ist das Konto die Storefront; im Großhandel ist es eine Kreditlinie.
Die dritte Erwerbskategorie kostet nichts – deshalb bekommt die Zahlungsschiene sie nie zu Gesicht. A2A, das Delegationsprotokoll, das neben UCP im selben Stack sitzt, ist so gebaut, dass “Agenten zusammenarbeiten, ohne ihre interne Logik, ihren Speicher oder proprietäre Tools offenzulegen.” Opazität ist das Designziel, kein Mangel. Einer der von Zhu und Wang dokumentierten unsicheren Fälle zeigt vier Aliase, die unabhängig voneinander vier kostenlose Worker unter einem Envelope registrieren, das eigentlich nur einen einzigen aktiven Nachkommen erlaubt. Es fließt kein Geld, und kein Mandat wird gebrochen. Die Aufgabe kommandiert am Ende schlicht das Vierfache der Arbeitskraft, zu der sie autorisiert war.
Eine Budgetkontrolle kann nur die Erwerbsvorgänge sehen, die etwas kosten.
Ein zweites Team erreichte denselben Perimeter von der anderen Seite. Avital Aviv, Parth A. Gandh, Ron Bitton und Asaf Shabtai katalogisierten im August 48 Bedrohungen gegen AP2 und bauten für jeden als höchstriskant eingestuften Fall funktionierende Demonstrationen. Ihr Befund liegt vor der Signatur, nicht dahinter: Die Interaktionen, die eine Transaktion formen – einschließlich A2A-Nachrichten und MCP-Tool-Aufrufe – fallen aus dem kryptografischen Schutz des Protokolls heraus. Gültige Mandatssignaturen, so ihr Schluss, stellen nicht sicher, dass eine Transaktion die Absicht des Nutzers widerspiegelt, sobald ihr Kontext vor der Vorautorisierung manipuliert wurde. Legt man beide Arbeiten nebeneinander, ist das Mandat in der Mitte versiegelt und an beiden Enden ungeschützt.
Die These scheitert, wenn Händler es ausschließlich mit Agenten zu tun haben und niemals selbst welche betreiben. Das war vor einem Jahr durchaus ein plausibles Bild des Marktes: Der Agent des Käufers stellt einen Warenkorb zusammen, der Händler bleibt Verkäufer auf dem Papier, kein Credential überschreitet die Händlergrenze, und das Erwerbsproblem gehört zu dem, der den Agenten betreibt. Googles Start im Januar hat diese Bedingung an dem Tag gebrochen, an dem er ausgeliefert wurde. Der Business Agent ging mit Lowe’s, Michael’s, Poshmark und Reebok live, ist im Merchant Center bereits heute anpassbar und soll in den kommenden Monaten mit den Daten jedes einzelnen Händlers trainiert werden. Ein markengebundener Agent, der Tools aufruft, ist ein Agent, der Dinge zurückerhält – und was er zurückerhält, ist Sache des Händlers, zu regeln.
Das am weitesten entwickelte Modell-Governance-Regime im amerikanischen Finanzwesen hat diese Frage im April geprüft und verworfen. OCC Bulletin 2026-13, gemeinsam mit der Federal Reserve und der FDIC als SR 26-2 herausgegeben, ersetzte die fünfzehn Jahre alten Leitlinien zum Modellrisiko und formulierte den Ausschluss gleich zweimal: “Generative KI und agentische KI-Modelle sind neuartig und entwickeln sich rasant weiter. Sie fallen daher nicht in den Anwendungsbereich dieser Leitlinien.” Diese Leitlinien setzen aufsichtsrechtliche Erwartungen für Banken fest und haben für einen Modehändler keinerlei Geltung. Die Leerstelle ist trotzdem aufschlussreich, denn die Aufsichtsbehörden mit der längsten Praxis darin, zu fragen, wozu ein Modell befugt sein darf, kamen zu dem Schluss, dass die agentische Form dieser Frage noch nicht beantwortbar ist. Händler haben im selben Jahr Protokolle unterzeichnet, die genau das bereits voraussetzen.
Die Rückabwicklung, die jeder Händler bereits beherrscht, ist eine Geld-Rückabwicklung. Die Sicherheitsnachweise von Zhu und Wang decken Rückerstattungen ausdrücklich ab, und das Ergebnis lautet: Eine Rückerstattung gibt für sich genommen keine bereits aktivierte Befugnis wieder frei. Ein Händler kann beim Kauf schadlos gehalten werden und bei der Befugnis dennoch exponiert bleiben – eine saubere Buchführung und ein aktives Credential gleichzeitig. Wenn der Einzelhandel weiterhin Kontrollen kauft, die an der Abwicklungsgrenze ansetzen, während seine eigenen Agenten auf der anderen Seite dieser Grenze weiterhin Konten, Dienste und untergeordnete Agenten erwerben, wird der erste ernsthafte Verlust überhaupt nicht in der Chargeback-Akte auftauchen. Die Entscheidung, die niemand schriftlich festgehalten hat, ist die einzige, die es noch zu treffen lohnt: womit ein Agent zurückkommen darf.